引き続き、手間いらず利用施設で共有しておきたい注意点と今後の対応
手間いらずの不正アクセス問題について、これまで川嶋Blogでも何度かお伝えしてきました。
【手間いらず不正アクセス続報】予約者への注意喚起を拡大!Booking.com・SMSでも通知へ(前編)
その後も、宿泊施設側から個別に今回の不正アクセスについて案内するケースが見られるようになっています。
【『TEMAIRAZU(手間いらず)』シリーズとは?】
国内宿泊施設向けに複数の宿泊予約サイトの一元管理を行う基本能と、予約情報の高速取得やイールドマネジメント機能等を備えたASPシステムです。宿泊施設は、『TEMAIRAZU』シリーズを利用することで、一括で在庫と料金のコントロールができ、収益を上げ、コスト削減が可能となり、利益の最大化が実現できます。
そこで今回は、2026年10月25日時点で分かっていることを、改めて整理しておきたいと思います。
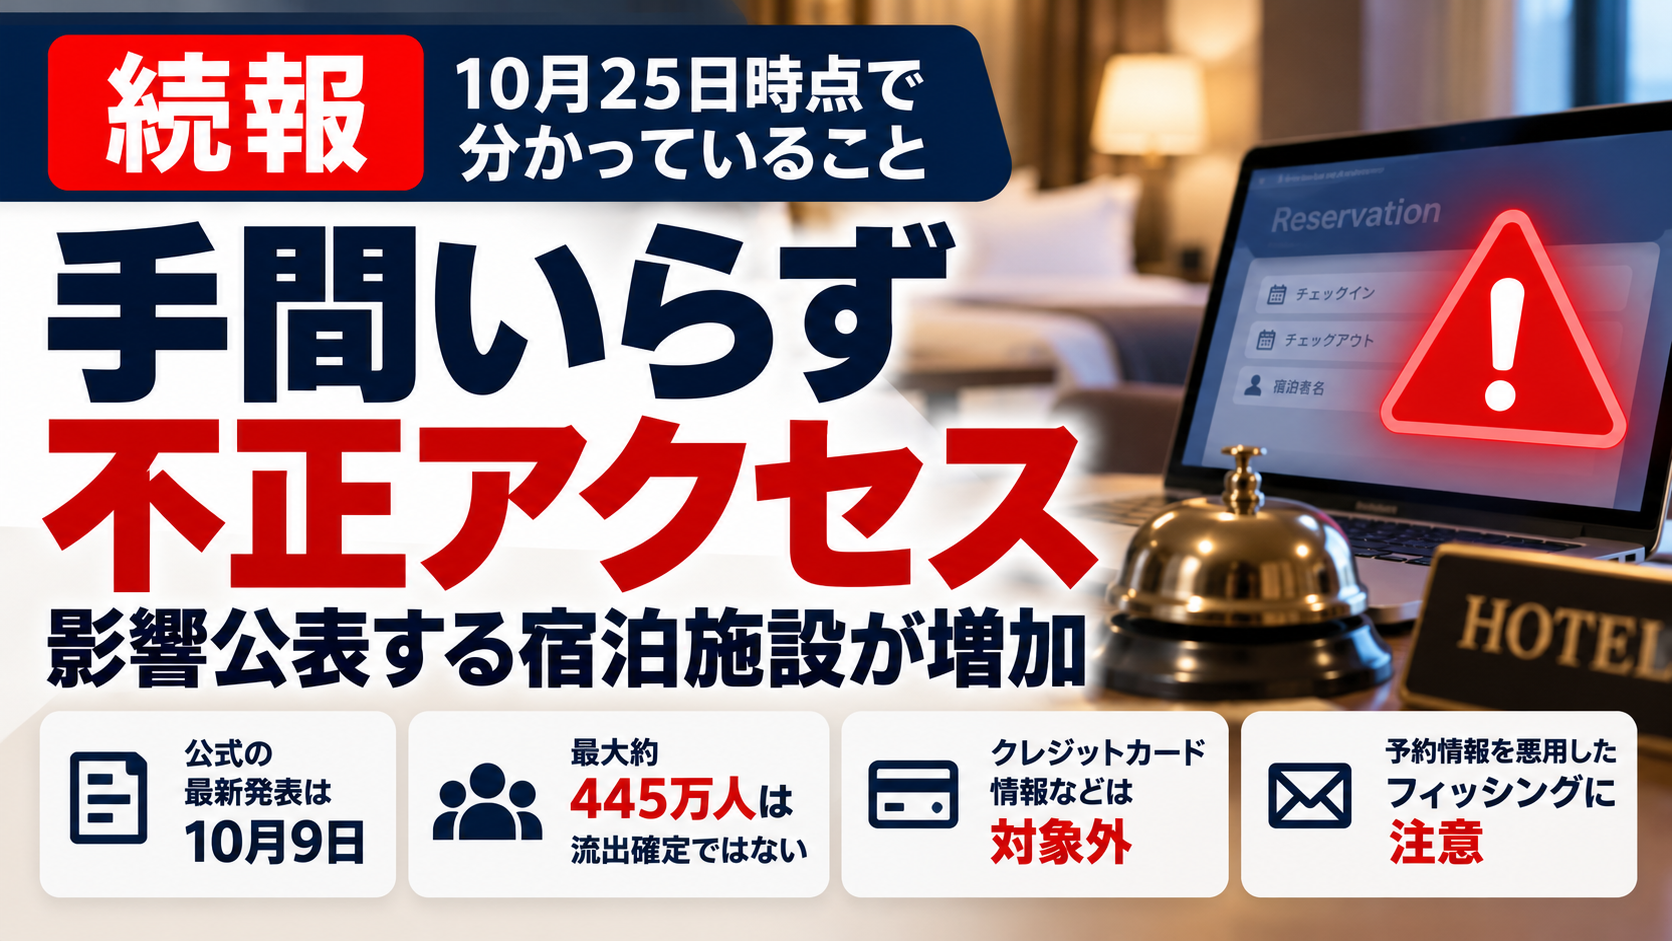
特に注意したいのは、「最大約445万人」という数字だけが一人歩きしないこと。
ここは宿泊施設側でも、正しく理解しておいた方が良いと思います。
現時点で新しい「第三報」が出たわけではありません
手間いらずの発表では、第三者によって閲覧・取得された可能性のある予約情報について、対象となり得る人数を最大値として示しています。
対象には、予約者氏名、電話番号、メールアドレス、宿泊施設名、宿泊日、宿泊料金などが含まれます。
一方で、クレジットカード情報については、手間いらず側では保有していないとされています。
今回、宿泊施設側で特に注意したいのは、予約情報を利用した不審なメールやメッセージです。
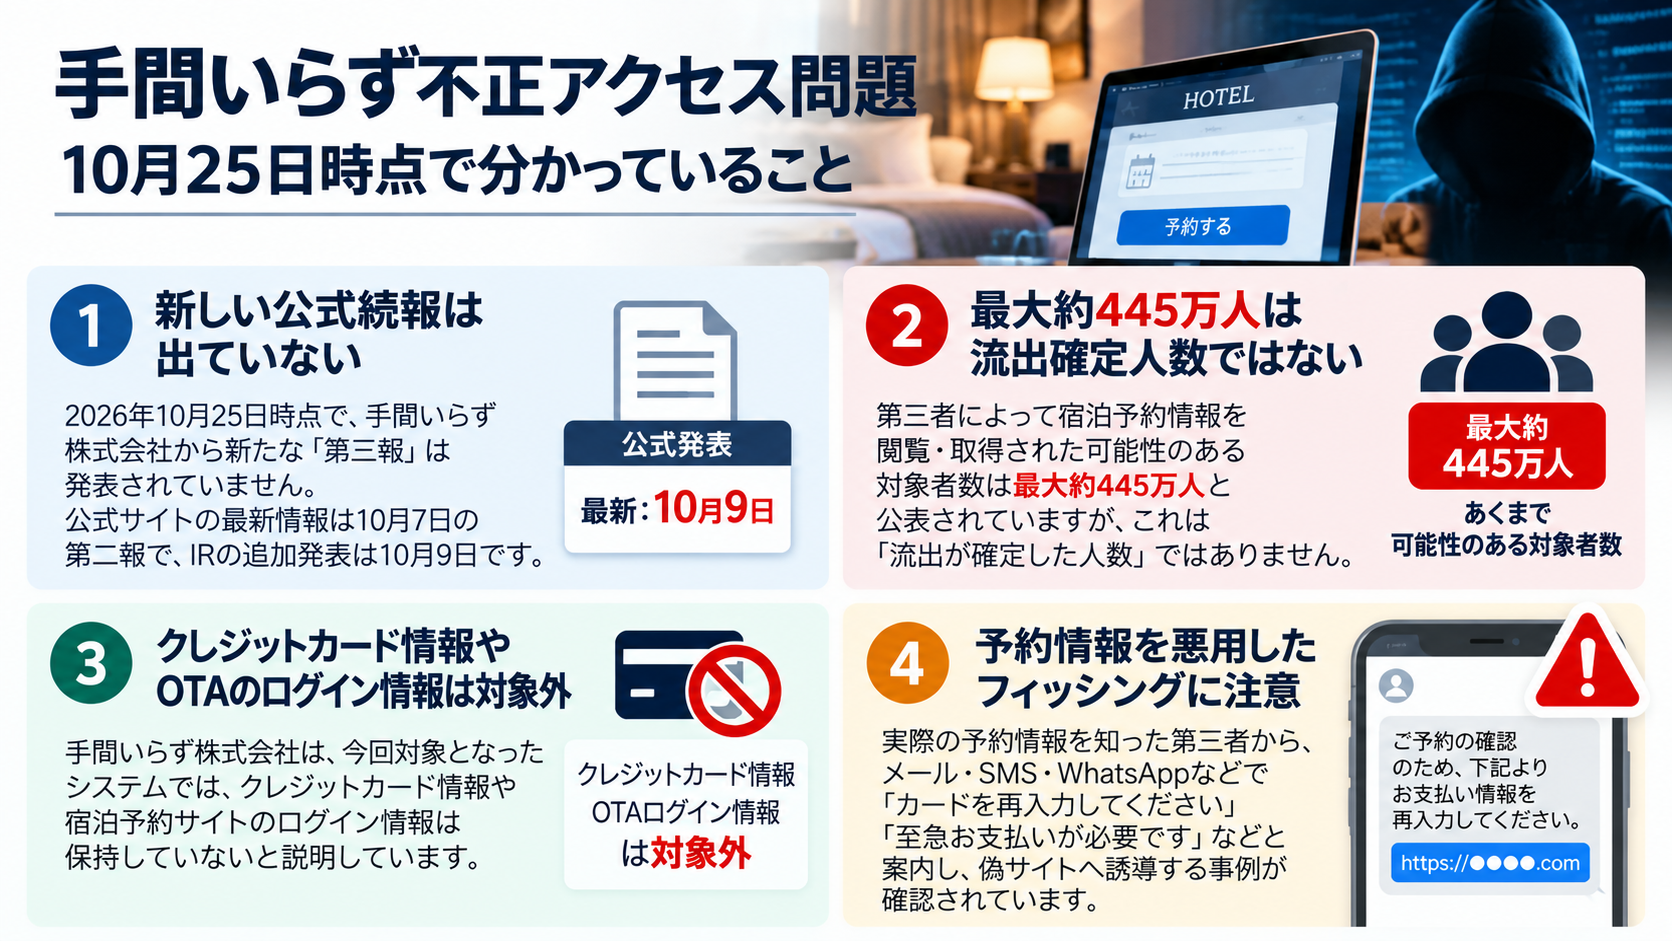
例えば…「予約を確定するためにカード情報を入力してください」「決済に問題があります」といった内容です。
実際の宿泊施設名や宿泊日が書かれていると、お客様も信じやすくなります。
そのため、手間いらずを利用している宿泊施設では、フロントや予約担当者の間で情報を共有しておいた方が良いと思います。
特に、「このメールはホテルから送ったものですか?」「このURLを開いても大丈夫ですか?」といった問い合わせがあった場合、すぐに対応できるようにしておきたいところです。
また、宿泊施設側でも改めて
・不審なURLからログインしない
・管理画面は普段使っているブックマークから開く
・パスワードを長期間使い回していないか確認する
・手間いらずからの公式案内を確認する
といった基本的な対策をしておくことをおすすめします。
さいごに
今回の件は、システム会社だけの問題ではありません。
お客様からすると「手間いらずを使って予約した」という感覚ではなく、「その旅館・ホテルを予約した」という認識です。
何か不審な連絡が届けば、最初に問い合わせが来るのは宿泊施設になる可能性があります。
だからこそ、宿泊施設側でも状況を把握し、正しい情報を伝えられるようにしておくことが大切です。
10月25日時点では、今後さらに調査結果や再発防止策などが発表される可能性があります。
手間いらずを利用している宿泊施設の方は、引き続き公式サイトや管理画面のお知らせを確認しておきましょう。
【関連の記事一覧はコチラ】
【追伸】
「ブログ村」に参加しておりますので、良かったら「ポチッ」とお願いします!
https://blog.with2.net/link/?1766752
【ネット予約の販売・管理でお困りの方へ】
ネット予約の売り上げを伸ばしたい。
日々の宿泊トレンドを知りたい。
人手不足で、OTAのプラン延長やサイトコントローラーをうまく活用出来ていない等。
コチラからお仕事のご依頼も承っておりますので、お気軽にご相談くださいませ⇒CONTACT
※もちろんSNSのDM等でも結構です。


最新記事 by 川嶋 雄司 (全て見る)
- るるぶトラベル「JAPANiCANプラン」を”事前決済のみ”にする方法丨画像付きで設定手順を解説! - 2026年11月2日
- ExpediaがAI機能30以上を発表!ホテル検索・予約はどう変わる? - 2026年11月2日
- 【agoda】AIとの会話で旅行計画から予約まで!宿泊施設が確認したい3つのこと - 2026年11月2日