宿泊施設のみなさんに、少し気になるニュースです。
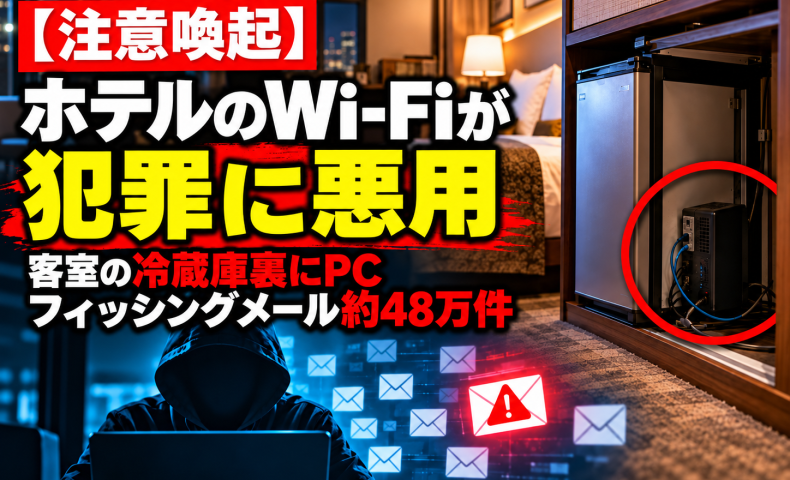
神戸市内のホテルの客室にパソコンを隠して設置し、ホテルのWi-Fiを利用して大量のフィッシングメールを送信した疑いで、男が逮捕されたと報じられています。
今回の事件で宿泊施設側が特に注意したいのは、ホテルの予約システムそのものが攻撃された事件ではなく、客室と宿泊者向けWi-Fiが犯罪の通信拠点として悪用された疑いがあるという点です。
客室の冷蔵庫裏に小型PCを設置
報道によると、容疑者は2025年5月、神戸市内のホテルに客を装って入り、客室の冷蔵庫の裏に小型パソコンを隠して設置した疑いが持たれています。
そのパソコンをホテルのWi-Fiに接続し、クレジットカード会社を装った偽サイトへ誘導するフィッシングメールを大量に送信。押収されたパソコンには約240万件のメールアドレスが保存され、約48万件のフィッシングメール送信履歴が確認されたと報じられています。
別の人物がパソコンを遠隔操作してメールを送信していた可能性もあるとみられています。
怖いのは「ホテルが気付かないまま使われる」こと
ホテル側からすれば、通常の宿泊客としてチェックインした人物が客室内に機器を隠し、宿泊者向けWi-Fiを使って不正な通信を行っていたことになります。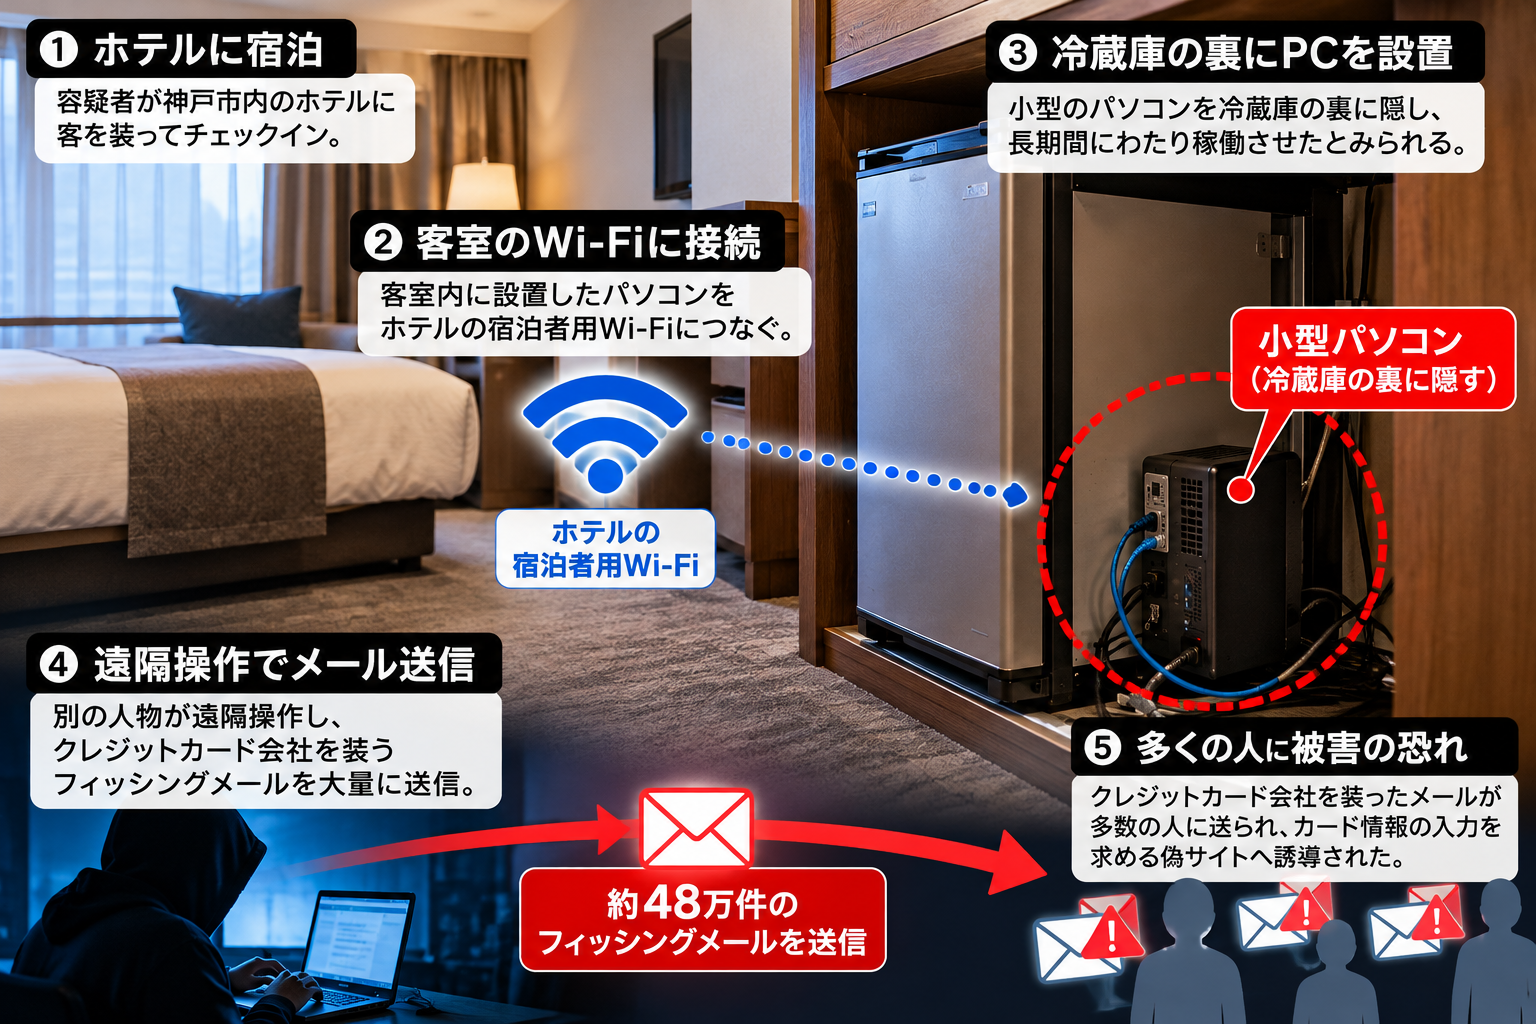
つまり、ホテルそのものが攻撃を受けなくても、客室や通信環境が犯罪の中継拠点として利用される可能性があるということです。
これは旅館・ホテルにとって、これまでとは少し違うタイプのセキュリティリスクではないでしょうか?
チェックアウト後の清掃で「見慣れない機器」がないか確認を
今回、パソコンが見つかったのは客室の冷蔵庫の裏だったとされています。
今後はチェックアウト後の清掃時に、次のような場所も少し意識して確認しておいた方がよさそうです。
- 冷蔵庫の裏・周辺
- テレビの裏
- デスクやベッドの下
- コンセント周辺
- LAN端子周辺
- ルーターや館内通信設備の周辺
「見慣れない小型機器やケーブルがないか」という視点を、清掃スタッフやフロントスタッフとも共有しておくとよいと思います。
宿泊者Wi-Fiと業務用ネットワークの分離も確認を
もう一つ、この機会に確認しておきたいのがネットワーク環境です。
宿泊者が利用する無料Wi-Fiと、フロントPC、PMS、POS、予約管理システムなどが利用する業務用ネットワークは、できるだけ分離しておくことが重要です。
今回報道された事件とは直接別の話ですが、宿泊者向けネットワークから館内の業務端末やシステムへ簡単にアクセスできる状態になっていないか、一度確認しておいてもよいでしょう。
「ホテルのWi-Fiだから安心」とは限らない時代に
最近は、宿泊予約情報を悪用したフィッシングメッセージや、不正アクセスに関するニュースも増えています。
そして今回は、ホテルが攻撃されるだけでなく、ホテルの客室やWi-Fiそのものが犯罪に利用されるケースが報じられました。
宿泊施設側ですべてを防ぐことは難しいですが、まずは、
・客室に不審な機器が残されていないか
・宿泊者Wi-Fiと業務ネットワークが適切に分離されているか
この2点だけでも、一度確認してみてはいかがでしょうか。
特に客室数の多いホテルでは、清掃担当者だけでなくフロントや設備担当とも情報共有しておきたいニュースです。
参考:
神戸新聞NEXT「ホテルのWi-Fiを悪用、大量の詐欺メールを送信した容疑」
関西テレビ「ホテルのWi-Fiで『ニセサイトに誘導するメール48万件』送信」


最新記事 by 川嶋 雄司 (全て見る)
- るるぶトラベル「JAPANiCANプラン」を”事前決済のみ”にする方法丨画像付きで設定手順を解説! - 2026年11月2日
- ExpediaがAI機能30以上を発表!ホテル検索・予約はどう変わる? - 2026年11月2日
- 【agoda】AIとの会話で旅行計画から予約まで!宿泊施設が確認したい3つのこと - 2026年11月2日