WhatsAppで広がる予約情報悪用型フィッシングと今すぐできる対策とは!?
ここ数日、宿泊業界でちょっと怖い事象が広がっています。
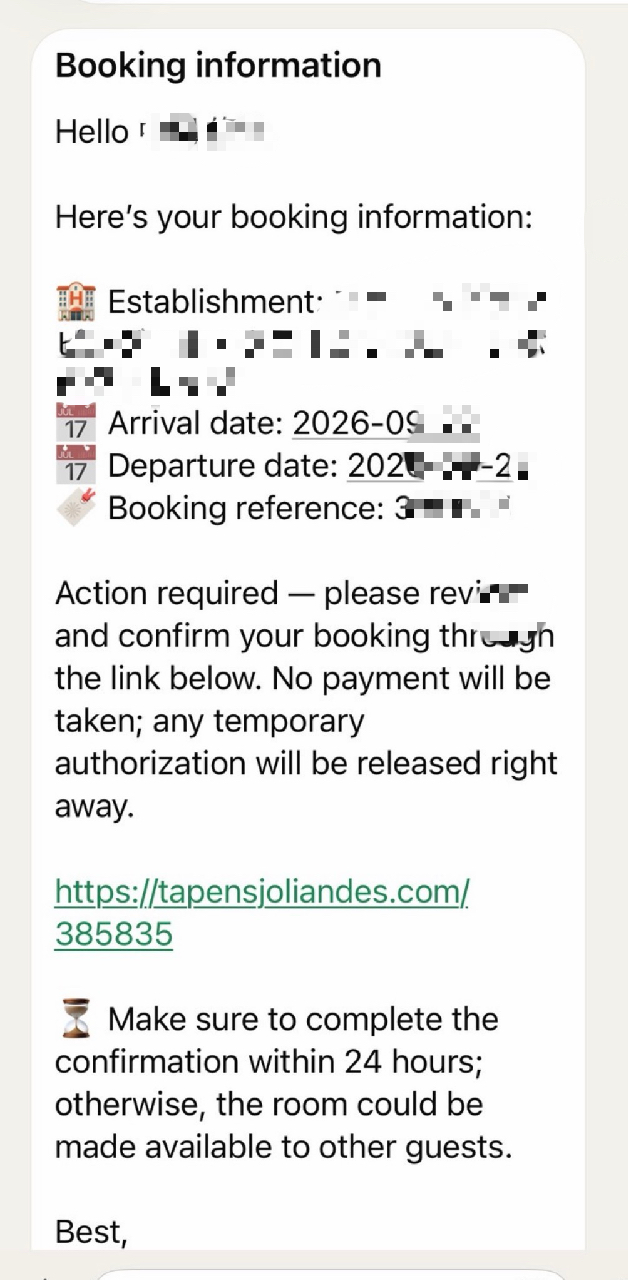
弊社クライアントのサイトコントローラー『TEMAIRAZU(手間いらず)』シリーズを利用する異なる3施設で、予約されたお客様に対し、WhatsApp経由で不審なメッセージが届く事象が確認されました。
【『TEMAIRAZU(手間いらず)』シリーズとは?】
国内宿泊施設向けに複数の宿泊予約サイトの一元管理を行う基本能と、予約情報の高速取得やイールドマネジメント機能等を備えたASPシステムです。宿泊施設は、『TEMAIRAZU』シリーズを利用することで、一括で在庫と料金のコントロールができ、収益を上げ、コスト削減が可能となり、利益の最大化が実現できます。
しかもメッセージには、宿泊施設名だけでなく、宿泊者名や宿泊日など実際の予約情報が記載されています。
「予約確認が必要」「クレジットカード情報を再入力してください」などと案内し、外部のフィッシングサイトへ誘導する手口のようです。
日本人でWhatsAppを使う人はほとんどいないのですが、海外のお客様でWhatsAppを頻繁に使う方とっては由々しい事態です。
では今回実際に起きている事をチェックしてましょう。
詳細
では今回、確認した予約経路ですが…
・tripla
・じゃらんホームページダイレクトサービス
・楽天トラベル
・るるぶトラベル
・Booking.com
・Agoda
などさまざま。
原因については主にSNS等で個人的に調査中しておりますが、特定の予約サイトやシステムから情報が漏れたと断定することはできません。
なのですが共通点としまして、どうやらサイトコントローラー『TEMAIRAZU』シリーズを利用している施設で発生しているようです。
一方で、施設側のPCがマルウェアなどに感染し、予約管理画面やサイトコントローラーのログイン情報が盗まれ、そこから予約情報を取得されている可能性も考えておく必要があります。
宿泊施設としては「様子を見る」ではなく、まず以下のような対策をしておいた方がよいでしょう。
・サイトコントローラーやOTA管理画面のパスワード変更
・他サービスとのパスワード使い回しをやめる
・管理画面を利用するPCのウイルスチェック
・可能であれば予約管理専用PCを用意する
・スタッフ全員で不審なメールやリンクを共有する
そしてお客様から問い合わせがあった場合は、「ホテルからWhatsAppでカード情報の入力や送金をお願いすることはありません」
と明確に案内し、リンクを開かない・個人情報を入力しない・返信しない・送金しないよう伝えることが重要になりそうです。
さいごに
予約情報が本物だからこそ、お客様も信用してしまいやすい今回WhatsApp経由のフィッシング詐欺。
宿泊施設側も「自分のところは大丈夫」と考えず、一度セキュリティ環境を確認しておいた方がよさそうです。
【手間いらず 関連の記事一覧はコチラ】
https://kawashimablog.com/wp01/?cat=329
【追伸】
「ブログ村」に参加しておりますので、良かったら「ポチッ」とお願いします!
https://blog.with2.net/link/?1766752
【ネット予約の販売・管理でお困りの方へ】
ネット予約の売り上げを伸ばしたい。
日々の宿泊トレンドを知りたい。
人手不足で、OTAのプラン延長やサイトコントローラーをうまく活用出来ていない等。
コチラからお仕事のご依頼も承っておりますので、お気軽にご相談くださいませ⇒CONTACT
※もちろんSNSのDM等でも結構です。


最新記事 by 川嶋 雄司 (全て見る)
- るるぶトラベル「JAPANiCANプラン」を”事前決済のみ”にする方法丨画像付きで設定手順を解説! - 2026年11月2日
- ExpediaがAI機能30以上を発表!ホテル検索・予約はどう変わる? - 2026年11月2日
- 【agoda】AIとの会話で旅行計画から予約まで!宿泊施設が確認したい3つのこと - 2026年11月2日