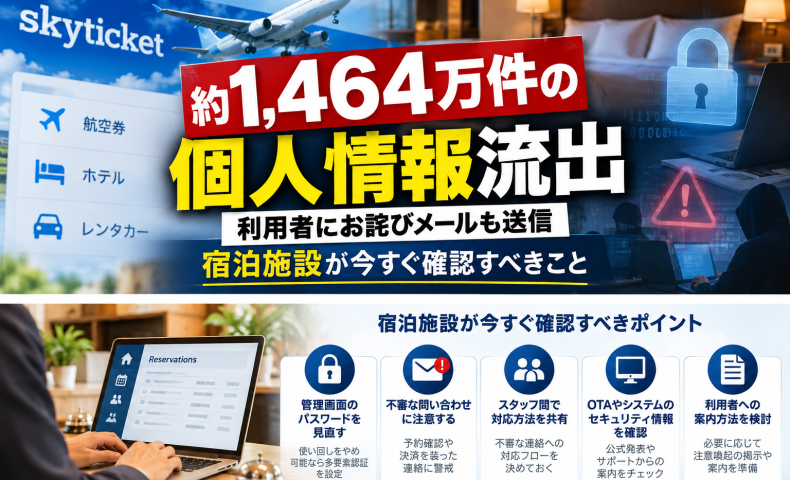
この記事の要点
- 対象
- 顧客情報管理と不審な連絡への対応を担当する方
- 要点
- skyticketの情報流出発表を受け、施設側でも情報管理と案内方法を点検します。
- まずやること
- 認証設定や公式の連絡先を確認し、不審な連絡への対応をスタッフ間で共有します。
約1,464万件の情報流出、宿泊施設が見直したい顧客情報管理
毎日、不正アクセスのニュースが絶えないですね。
今回はコチラになります。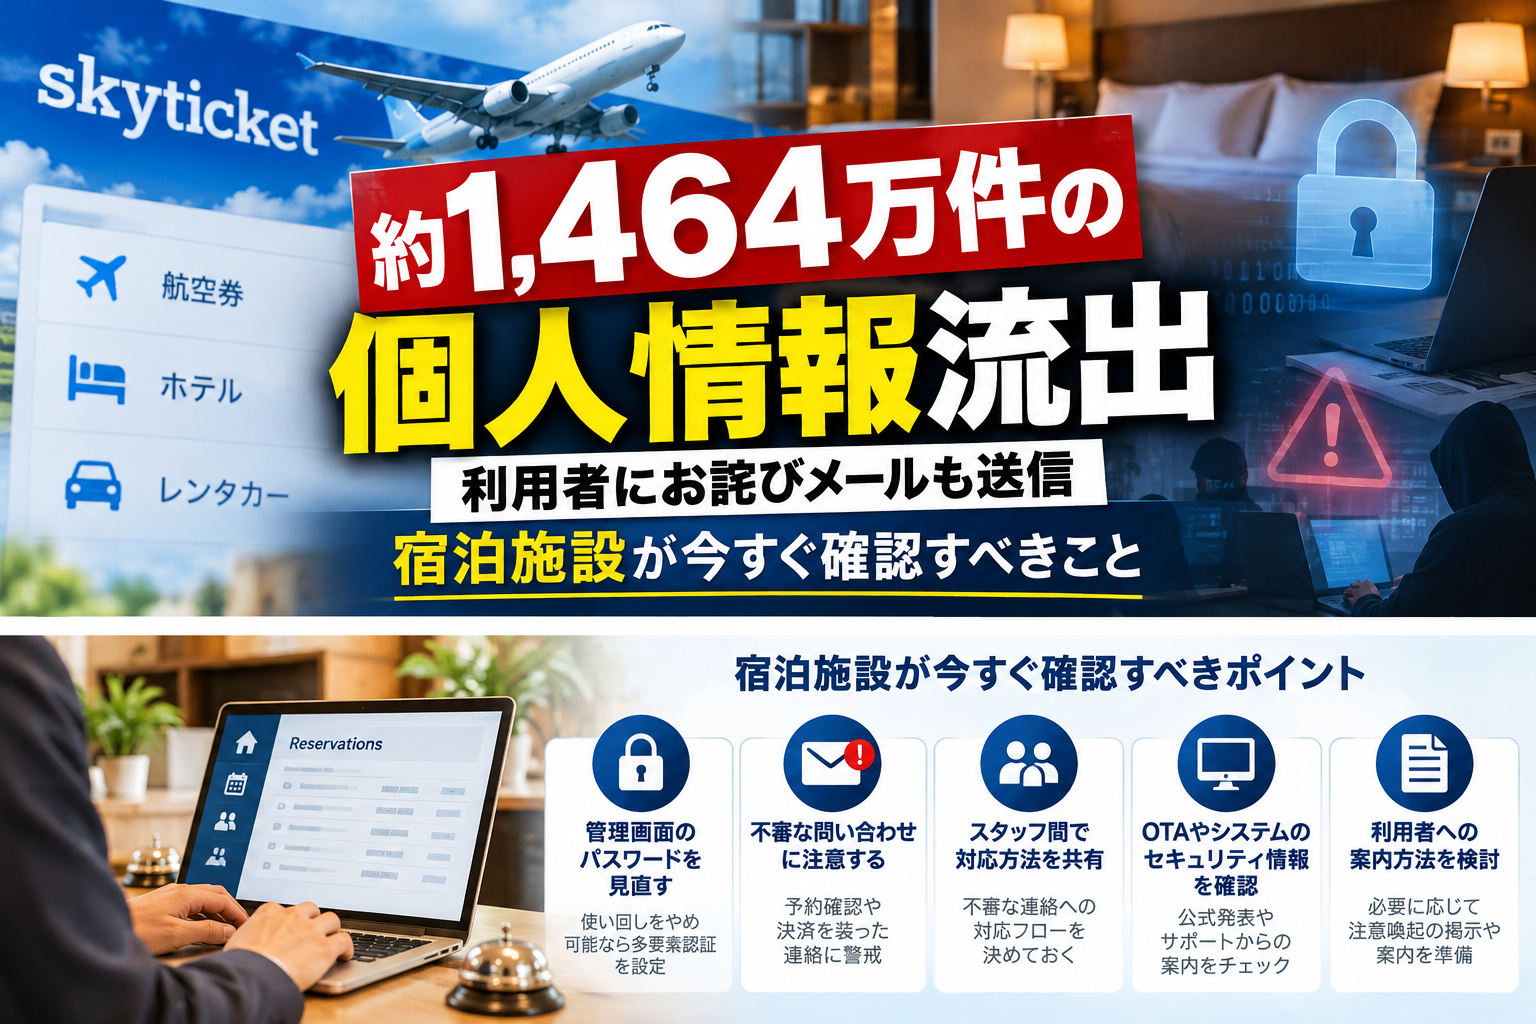
2026年10月9日、skyticketを運営する株式会社アドベンチャーは、第三者による不正アクセスによって約1,464万件の顧客情報が流出した、または流出したおそれがあることを発表しました。
【skyticket(スカイチケット)とは?】
株式会社アドベンチャーが運営する総合旅行予約サイトです。国内外の航空券をはじめ、ホテル・旅館、レンタカー、バスなどの旅行商品を検索・比較・予約できるサービスを展開しています。
【3つの不正アクセス事案】
10月2日から4日にかけたサーバーへの不正アクセスでは約1,464万件が対象となり、氏名、生年月日、連絡先、住所などの情報が含まれます。このうち約413万件にはハッシュ化されたパスワードも含まれています。
別途、業務管理システムの約17,780件、バス予約情報の約12,000件についても不正アクセス・不正閲覧が公表されています。
対象利用者にはお詫びメールが
skyticketは10月8日から、対象利用者へ個別にお詫びメールを順次送信しています。
届いた通知には「本メールは、流出した情報にお客様の情報が含まれていることを確認したため、お送りしております。」と記載されています。
不審なメールやSMS、電話に注意し、メール内のURLから個人情報を入力しないよう案内しています。
宿泊施設が警戒したいこと
今回の発表だけでは、skyticket経由のホテル予約情報そのものが流出したとは断定できません。
しかし、氏名や連絡先を悪用した予約確認・決済・返金を装う詐欺には注意が必要です。
宿泊施設が今すぐ確認したい5つのポイント
- OTA・サイトコントローラー・PMSのパスワード使い回しを避け、多要素認証を設定する。
- 予約確認や決済を装う不審なメッセージへの警戒を強める。
- 問い合わせ時は公式サイトや正規の連絡先から確認するよう案内する。
- スタッフ間で不審な連絡への対応方法を共有する。
- OTA・システム会社からの公式発表を継続して確認する。
さいごに
宿泊施設のWEB販売は多くのシステムの連携で成り立っています。
今回の件を機に、お客様の情報を守るための管理体制を点検したいところです。
WEB販売を伸ばすことと、信頼を守ること。
その両方が宿泊経営には欠かせませんが、宿泊施設側の力だけではどうしようもない事も多々ありますので、不正アクセスが発生した各社の対応も随時チェックしておきたいトコロではす。
参考資料・公式出典
公式出典の確認日:
本件の続報や個別のお問い合わせ先は、skyticketの公式案内をご確認ください。
【skyticket 関連の記事一覧はコチラ】
https://kawashimablog.com/wp01/?cat=3248
参考情報
skyticket:不正アクセスに関する公式発表
skyticket:お知らせメールに関する公式案内


最新記事 by 川嶋 雄司 (全て見る)
- るるぶトラベル「JAPANiCANプラン」を”事前決済のみ”にする方法丨画像付きで設定手順を解説! - 2026年11月2日
- ExpediaがAI機能30以上を発表!ホテル検索・予約はどう変わる? - 2026年11月2日
- 【agoda】AIとの会話で旅行計画から予約まで!宿泊施設が確認したい3つのこと - 2026年11月2日