宿泊施設側にとっては不正リスクの低減、利用者にとっては安心して予約できる環境の整備へ
近年、宿泊予約サイトでもクレジットカード不正利用への対策強化がますます重要になっています。
そんな中、宿泊予約システム『DYNA IBE(ダイナ アイビーイー)』を運営するバリューコマースが、クレジットカード不正検知・認証システム「ASUKA」の導入を発表しました!
【『DYNA IBE(ダイナ アイビーイー)』とは?】
導入実績累計8,300施設を誇る宿泊予約システムの当社最新モデルです。(初期費用0円/月額7,500円~)
自社HPプランをGoogle ホテル広告やYahoo!検索に自動で掲載できる「メタサーチ連携」に加え、国内有数のアフィリエイトネットワークを誇るバリューコマースのノウハウを組み合わせたソリューションで、宿泊施設の自社集客強化に貢献します。
【「ASUKA」とは?】
クレジットカード業界において必須とされる、クレジットマスター・大量アタック対策、第三者不正利用対策としての属性行動分析・不正配送先住所との照合、EMV 3-Dセキュアの本人認証サービスなど、総合的なセキュリティ対策を実現できるサービスです。
物販ECをはじめ、旅行商材、サービス商材など45,000サイト以上のカード加盟店に導入されています。
宿泊施設にとっても宿泊者にとっても、セキュリティ強化は今後非常に重要なトピックになりそうですね。
では今回の件に至るまでの経緯をチェックしてみましょう。
詳細
背景には、2025年のクレジットカード不正利用被害額が475億円に達するなど、依然として高水準で推移している現状があります。
EMV 3-Dセキュアの義務化が進んだものの、クレジットマスターアタックなど手口は高度化。2026年には経済産業省も新たなセキュリティガイドラインを公表し、ECサイト全体での対策強化が求められています。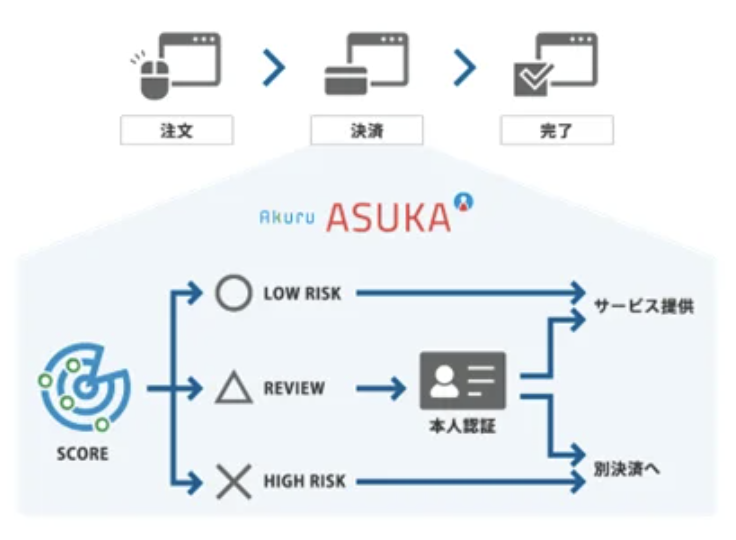
こうした中、「ASUKA」は取引情報や利用者属性をもとに、不正の兆候をリアルタイムで検知し、自動で認証を行う仕組みを導入。
単なる事後対応ではなく“予防型”のセキュリティとして機能します。
さいごに
宿泊予約は、利用者にとって「安心して予約できること」が何より大切です。
今回の取り組みは、旅行予約サービスの安全性をさらに高め、宿泊施設・予約事業者・利用者のすべてにとって今後は便利さだけでなく“安全性”も重要になりそうです。
【『DYNA IBE』関連の記事一覧はコチラ】
https://kawashimablog.com/wp01/?cat=3091
【追伸】
「ブログ村」に参加しておりますので、良かったら「ポチッ」とお願いします!
https://blog.with2.net/link/?1766752
【ネット予約の販売・管理でお困りの方へ】
ネット予約の売り上げを伸ばしたい。
日々の宿泊トレンドを知りたい。
人手不足で、OTAのプラン延長やサイトコントローラーをうまく活用出来ていない等。
コチラからお仕事のご依頼も承っておりますので、お気軽にご相談くださいませ⇒CONTACT
※もちろんSNSのDM等でも結構です。


最新記事 by 川嶋 雄司 (全て見る)
- るるぶトラベル「JAPANiCANプラン」を”事前決済のみ”にする方法丨画像付きで設定手順を解説! - 2026年11月2日
- ExpediaがAI機能30以上を発表!ホテル検索・予約はどう変わる? - 2026年11月2日
- 【agoda】AIとの会話で旅行計画から予約まで!宿泊施設が確認したい3つのこと - 2026年11月2日