メール配信委託先への不正アクセス、宿泊施設が確認したい事とは?
その後の続報になります。
宿泊施設向けサイトコントローラー「手間いらず」を提供する手間いらず株式会社は、2026年11月9日、「外部メール配信委託先への不正アクセスに伴う個人情報流出の可能性について」と題したお知らせを公表しました。
【『TEMAIRAZU(手間いらず)』シリーズとは?】
国内宿泊施設向けに複数の宿泊予約サイトの一元管理を行う基本能と、予約情報の高速取得やイールドマネジメント機能等を備えたASPシステムです。宿泊施設は、『TEMAIRAZU』シリーズを利用することで、一括で在庫と料金のコントロールができ、収益を上げ、コスト削減が可能となり、利益の最大化が実現できます。
今回、流出した可能性があるとされたのは、メールアドレス約93万件です。
数字の大きさに驚きますが、まず押さえておきたいのは「流出が確定した件数」ではなく、「流出した可能性のある情報」だという点になります。
何が起きたのか?
手間いらずは2026年9月28日、同社システムへの不正アクセス事案を公表しています。
その後、お客様への注意喚起などのメール配信業務のため、一時的に利用していた外部委託先のアララ株式会社で、第三者による不正アクセスが発生。送信先のメールアドレスが外部に流出した可能性があるとの報告を受けたと説明しています。
つまり、9月に公表された同社システムへの不正アクセスと、今回のメール配信委託先で発生した不正アクセスは、区別して理解する必要があります。
手間いらずのシステム自体への影響は?
11月9日付の発表では、今回の事案はアララ社のメール配信サーバーに対する不正アクセスに起因するものであり、この事案による手間いらずのシステムへの侵入や影響はないとしています。
また、宿泊施設への報告、個人情報保護委員会への報告、対象となる方への案内を、アララ社および宿泊施設と連携して進めているとのことです。
宿泊施設が確認しておきたいこと
手間いらずを利用している施設では、まず同社からの連絡や案内を確認したいところです。対象となる場合は、お客様への説明や問い合わせ対応について、独自に判断する前に案内内容を確認することが大切です。
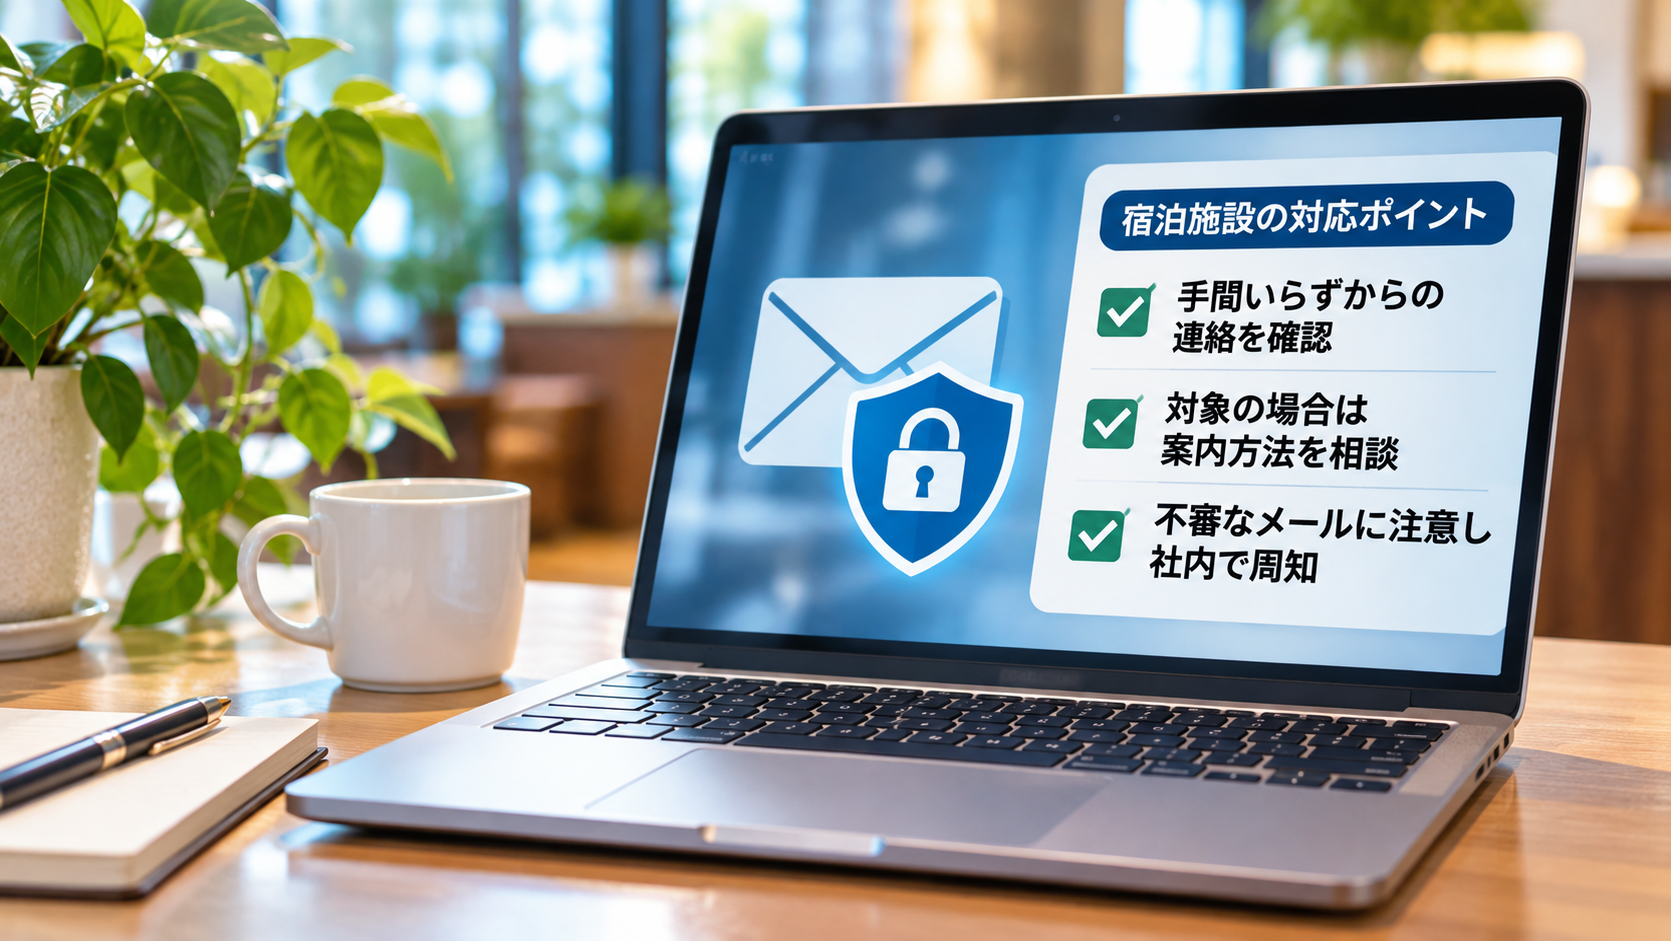
同社は、流出した可能性のあるメールアドレスを悪用した「なりすましメール」や「フィッシング詐欺」への注意も呼びかけています。メール本文のリンクや添付ファイルを安易に開かないよう、予約担当者やフロントスタッフにも共有しておきたいですね。
なお、今回の発表で示された約93万件はメールアドレスに関する数字です。宿泊予約情報が93万件流出したという発表ではありません。 見出しだけで誤解しないよう注意が必要です。
まとめ
宿泊施設のWEB販売では、OTAやサイトコントローラーだけでなく、メール配信などの外部サービスも日々の業務を支えています。今回の事案は、外部委託先を含む情報管理と、不審メールへの備えを改めて考える機会になりそうです。
新たに公表すべき事実が判明した場合は、手間いらずから追加のお知らせが出るとされています。今後の公式情報も確認していきたいと思います。
出典:手間いらず株式会社 2026年11月9日付公式発表(PDF)
【手間いらず 関連の記事一覧はコチラ】
https://kawashimablog.com/wp01/?cat=329


最新記事 by 川嶋 雄司 (全て見る)
- サイトコントローラー手間いらず丨約93万件のメールアドレス流出の可能性を公表 - 2026年11月10日
- Relux丨国内向けプランが海外販売の対象に!「ヨギオテ」追加で確認したい掲載先設定 - 2026年11月10日
- 小規模宿の料金見直しをスマホで支援!予約急増を知らせる「MetroTrail」とは? - 2026年11月10日