予約前日・当日の偽メール被害を防ぐために
前回に続き、サイトコントローラー「TEMAIRAZU(手間いらず)」の不正アクセスに関する続報が、10月5日に発表されました。
【続報】TEMAIRAZU不正アクセス|導入施設が今すぐ確認したい対応と緊急窓口をチェック
これまで確認されていたのは、主にWhatsApp等を利用し、予約者にクレジットカード情報の入力や支払いを求めるフィッシングメッセージでした。
【『TEMAIRAZU(手間いらず)』シリーズとは?】
国内宿泊施設向けに複数の宿泊予約サイトの一元管理を行う基本能と、予約情報の高速取得やイールドマネジメント機能等を備えたASPシステムです。宿泊施設は、『TEMAIRAZU』シリーズを利用することで、一括で在庫と料金のコントロールができ、収益を上げ、コスト削減が可能となり、利益の最大化が実現できます。
しかし今回、新たに注意したいのが、予約前日や宿泊当日に、宿泊施設からの連絡を装った巧妙なメールが送られているという点です。
では新たに判明した手口をチェックしましょう。
詳細
実際の宿泊タイミングに合わせて、
「予約を確定するため」
「お部屋を確保するため」
「フロントでの手続きを短縮するため」
「予約がキャンセルされたため」
などの理由をつけ、クレジットカード情報の入力や支払いを求めるケースが確認されています。
特に怖いのは、予約前日や当日という“お客様が一番信じやすいタイミング”を狙っていることです。
宿泊施設側では、あらためてお客様へ、
- メールやSMS等に記載されたURLを安易に開かない
- クレジットカード情報や個人情報を入力しない
- 不審なメッセージには返信しない
- 指示に従って支払いや送金をしない
- 不安な場合は宿泊施設または予約サイトの公式窓口へ確認する
といった案内を徹底した方がよいでしょう。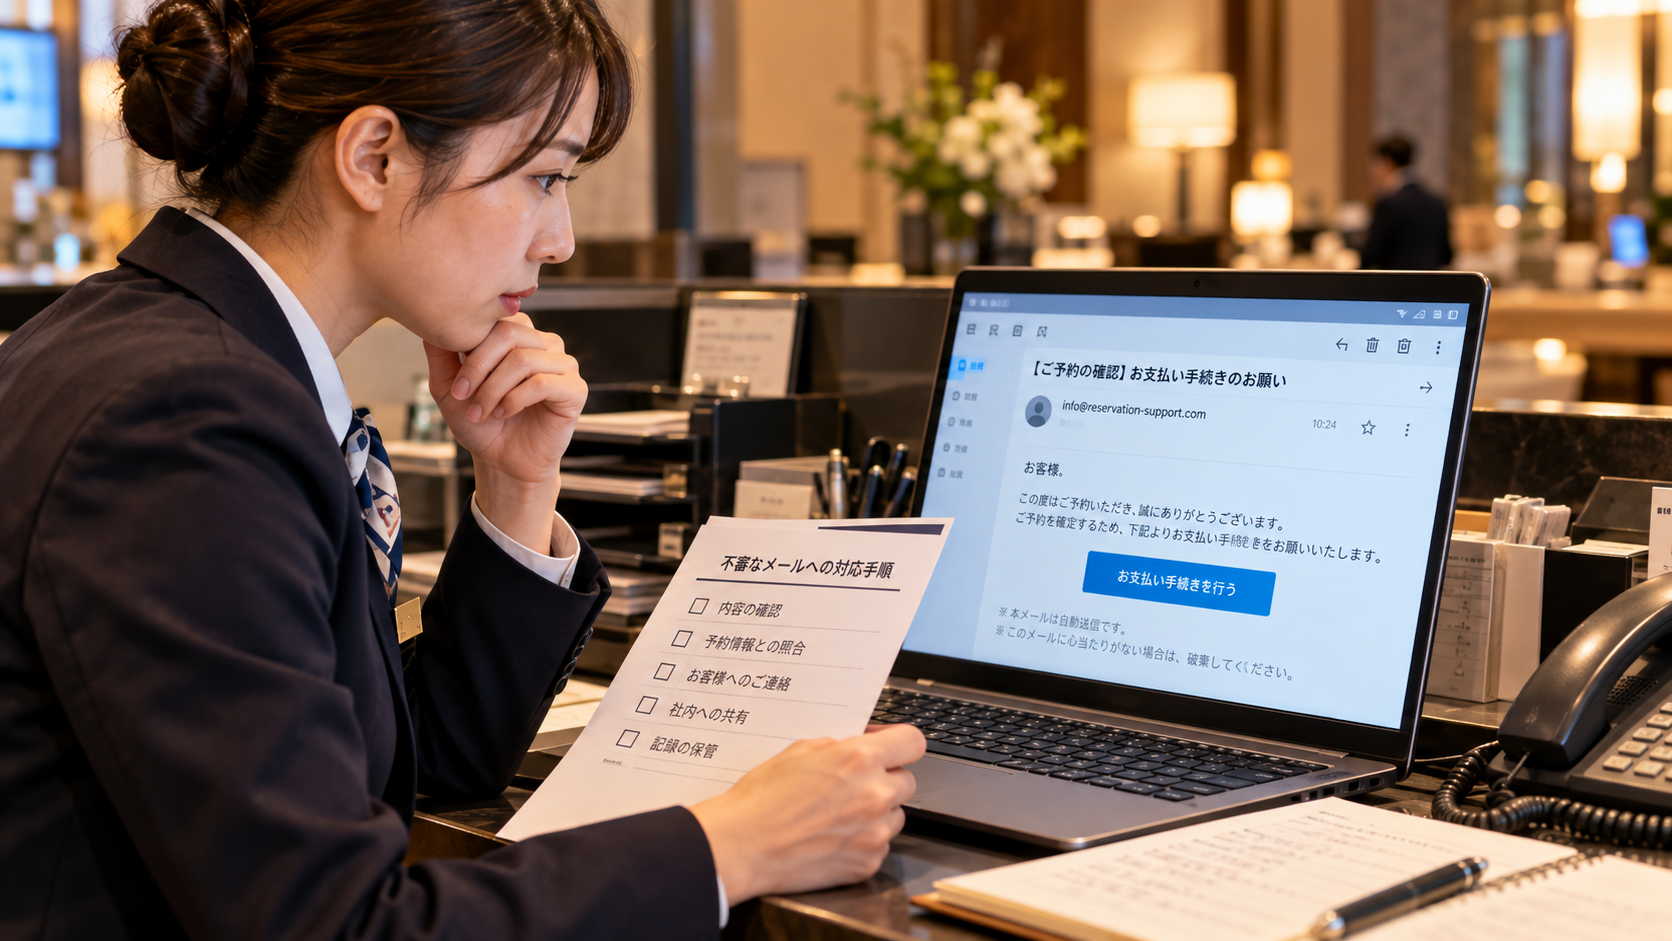
なお、今回の件によって宿泊予約が自動的にキャンセルされることはないとのことです。
また、手間いらず側では、予約者への一斉案内についても現在準備を進めているとのこと。具体的な配信内容や時期は、今後あらためて案内される予定です。
さいごに
今回の件は、単なる「怪しいWhatsAppに注意」という段階から、実際の宿泊直前を狙ったメール型のフィッシングへと手口が巧妙化していると考えた方がよさそうです。
TEMAIRAZU導入施設では、フロント・予約担当者間で今回の続報を共有し、お客様から不審な問い合わせが入った際に、すぐ案内できる体制を整えておくことをおすすめします。
【お問い合わせ先】
担当部署:緊急ヘルプデスク
メールアドレス:helpdesk@temairazu.com
【手間いらず 関連の記事一覧はコチラ】
https://kawashimablog.com/wp01/?cat=329
【追伸】
「ブログ村」に参加しておりますので、良かったら「ポチッ」とお願いします!
https://blog.with2.net/link/?1766752
【ネット予約の販売・管理でお困りの方へ】
ネット予約の売り上げを伸ばしたい。
日々の宿泊トレンドを知りたい。
人手不足で、OTAのプラン延長やサイトコントローラーをうまく活用出来ていない等。
コチラからお仕事のご依頼も承っておりますので、お気軽にご相談くださいませ⇒CONTACT
※もちろんSNSのDM等でも結構です。


最新記事 by 川嶋 雄司 (全て見る)
- TL-リンカーン|「Nol Universe」で在庫のみ連動が可能に!運用時の確認点は? - 2026年11月13日
- 【ねっぱん!++】初期設定を8ステップで見える化!新機能「スタートガイド」を発表! - 2026年11月13日
- 【Staysee×RemoteLOCK】予約連携で鍵の受け渡しを省力化!ホテルの負担軽減へ - 2026年11月13日