楽天トラベルを販売している宿泊施設さんは、今回の不正アクセスに関する公式発表を一度確認しておいた方がよさそうです
ボクもXでポストしましたが、もうすでにご存知の方も多いかと思います。
楽天グループは2026年10月26日、楽天トラベルの海外ホテル予約サイトの一部ページと多言語予約サイト、いわゆる“楽天グローバルプラットフォーム(Rakuten)”で第三者による不正アクセスがあったことを公表しました。
【楽天トラベルとは?】
楽天グループ株式会社が運営する、旅行に関するオンライン予約を扱うウェブサイトおよびアプリです。
あってはいけない事が連日起きておりますね。
では今回の詳細をチェックしましょう。
宿泊施設の従業員情報も対象に
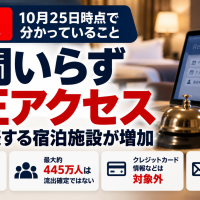
報道によると、海外ホテル予約サイトではログイン利用者情報が最大約260万件、多言語サイトでは最大約86万件が対象とされています。また、宿泊施設従業員のアカウント名やメールアドレスなども最大約4万件が対象とされています。
なお、これらは対象となった可能性のある最大件数であり、すべての情報が実際に悪用されたことを意味するものではありません。
宿泊施設が確認しておきたいこと
まずは楽天トラベルの公式通知を確認しましょう。不審なメールのリンクや添付ファイルは安易に開かず、問い合わせがあった場合の対応方法をスタッフ間で共有しておくと安心です。
また、管理画面のパスワードの使い回しを避け、ログイン情報の管理方法も見直しておきたいところです。
さいごに丨OTAのセキュリティは他人事ではない
宿泊施設は日々、多くのお客様の情報を扱っています。
今回のニュースを必要以上に怖がるのではなく、公式情報を確認し、できる対策を一つずつ進めていきましょう。
【楽天トラベルの記事一覧はコチラ】
https://kawashimablog.com/wp01/?cat=332
The following two tabs change content below.


最新記事 by 川嶋 雄司 (全て見る)
- TL-リンカーン|「Nol Universe」で在庫のみ連動が可能に!運用時の確認点は? - 2026年11月13日
- 【ねっぱん!++】初期設定を8ステップで見える化!新機能「スタートガイド」を発表! - 2026年11月13日
- 【Staysee×RemoteLOCK】予約連携で鍵の受け渡しを省力化!ホテルの負担軽減へ - 2026年11月13日